В Unisender есть всё для быстрого старта в email-маркетинге: блочный редактор, 200+ шаблонов, ИИ-помощник.
Гайды
02.09.2026
Study AI: все популярные нейросети в одном месте
Спойлер: возможно, но при определённых условиях
Ситуация: в общественном месте мобильный интернет стал недоступен или закончился. Но бывает, что надо срочно ответить в мессенджере или оплатить заказ — в этом случае публичный Wi-Fi выглядит спасением. Однако такой шаг не совсем безопасен и чреват потерей данных или денег. В статье расскажу, можно ли пользоваться публичными вайфай-сетями и как делать это правильно.
Частная сеть Wi-Fi — это персональная точка доступа (обычно домашняя или рабочая), доступ к которой ограничен узким кругом доверенных лиц. Владелец полностью контролирует настройки безопасности и состав подключенных устройств.
Публичная сеть Wi-Fi — точка доступа в общественном месте (кафе, аэропорт, парк), открытая для любого пользователя. Контроль над такой сетью принадлежит третьим лицам или организациям, а уровень защиты часто приносится в жертву удобству подключения.
Перечислю ключевые отличия между частным и публичным Wi-Fi:
| Параметр | Частная сеть Wi-Fi | Публичная сеть Wi-Fi |
| Контроль | Владелец сам настраивает роутер и обновляет ПО. | Контроль принадлежит третьим лицам (бизнесу или оператору). |
| Окружение | Только доверенные личные устройства. | Десятки и сотни незнакомых пользователей одновременно. |
| Шифрование | Индивидуальный ключ доступа (WPA2/WPA3). | Часто без пароля или с общим ключом для всех. |
| Сбор данных | Анонимно для внутреннего использования. | Обязательная идентификация (SMS, Госуслуги) и сбор статистики. |
| Сетевая изоляция | Устройства защищены от взаимного обнаружения. | Часто отсутствует и устройства видны другим участникам сети. |
Главное отличие публичного Wi-Fi от частного — отсутствие доверенной среды. В домашней сети безопасность гарантирована владельцем. А вот в общественном месте пользователь передает свои данные через инфраструктуру, которая изначально может быть настроена на сбор информации или быть подконтрольна злоумышленникам.
В частности, с 2014 года в России действует закон об идентификации пользователей Wi-Fi в публичных местах через номер телефона, паспортные данные или аккаунт на Госуслугах. При этом не всегда известно, как владелец публичного Wi-Fi хранит и использует собранные данные.
Технические особенности публичных сетей таковы, что в них могут существовать определенные бреши и пробелы в безопасности. Именно этими уязвимостями при определённых обстоятельствах могут воспользоваться мошенники для получения доступа к чужим данным.
К основным рискам относятся:
Такие методы эксплуатации сетевых уязвимостей представляют реальную угрозу для конфиденциальности. Но это не означает, что от использования общественного интернета нужно полностью отказаться. Большинство рисков минимизируется за счет соблюдения базовой цифровой гигиены и правильной настройки устройства.
Для безопасного использования общественной сети Wi-Fi важно правильно настроить устройство и соблюдать определённые правила поведения. В совокупности это поможет избежать основных рисков. Вот некоторые рекомендации, которые помогут в обеспечении безопасности.
Хакеры часто используют «дыры» в защите старых версий систем, чтобы удаленно получить доступ к данным через общую сеть Wi-Fi. Разработчики в свою очередь постоянно выпускают исправления (патчи), которые закрывают эти уязвимости.
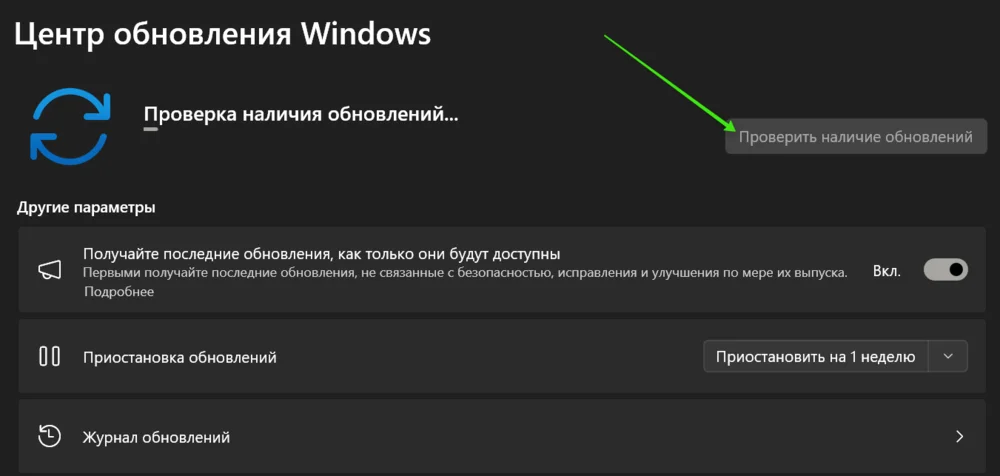
Регулярно обновляйте не только операционную систему смартфона или ноутбука, но и браузеры, так как именно они являются вашим главным окном в интернет и чаще всего подвергаются атакам. Включите функцию «Автоматическое обновление», чтобы критические патчи безопасности устанавливались без вашего участия.
В настройках Wi-Fi на смартфоне и ноутбуке запретите устройству самостоятельно подсоединяться к открытым и ранее сохраненным точкам доступа. Дело в том, что гаджеты постоянно рассылают запросы в поисках «знакомых» имен сетей. Хакер может перехватить такой запрос и мгновенно создать поддельную сеть с тем же названием. Ваш телефон подключится к «знакомой» сети автоматически, а вы этого даже не заметите.
Также старайтесь отключать модуль Wi-Fi полностью, когда вы им не пользуетесь. Это не только закрывает «входную дверь» для сетевых атак, но и значительно экономит заряд батареи.
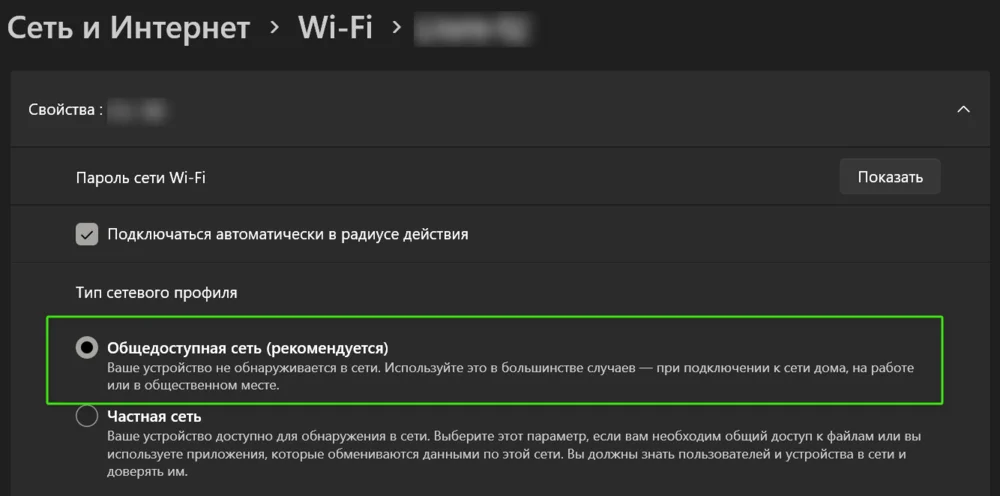
В публичной сети ваше устройство становится видимым для всех остальных участников. На Windows обязательно зайдите в «Параметры сети и интернета» и отключите «Сетевое обнаружение», а также «Общий доступ к файлам и принтерам». Всегда выбирайте профиль «Общественная сеть» при первом подключении, чтобы автоматически активировать защитные фильтры брандмауэра.
На смартфонах также важно ограничить функции беспроводной передачи данных. Для этого отключите AirDrop на iPhone и «Обмен с окружением» (Nearby Share) на Android. Это защитит вас от получения вредоносных файлов и не позволит посторонним увидеть имя вашего устройства или модель телефона.
Современное защитное ПО не просто сканирует файлы, но и в реальном времени мониторит сетевую активность. Оно способно распознать попытки сканирования портов вашего устройства другими участниками сети и вовремя заблокировать подозрительные пакеты данных. Антивирус также может проверить репутацию точки доступа и заблокировать попытки внедрения вредоносных скриптов в ваш браузер.
Кроме того, качественное защитное ПО сверяет адреса посещаемых сайтов с постоянно обновляемыми базами данных. Антивирус предупредит, если вы случайно перейдете на фишинговую страницу, созданную для кражи данных именно в этой локальной сети.
Это один из основных защитных барьеров. Даже если ваш пароль перехватят через публичный Wi-Fi, войти в аккаунт без второго фактора не получится. Обязательно защитите почту, банки, соцсети и Госуслуги.
Двухфакторная аутентификация: защищаемся от взлома в соцсетях и сервисах
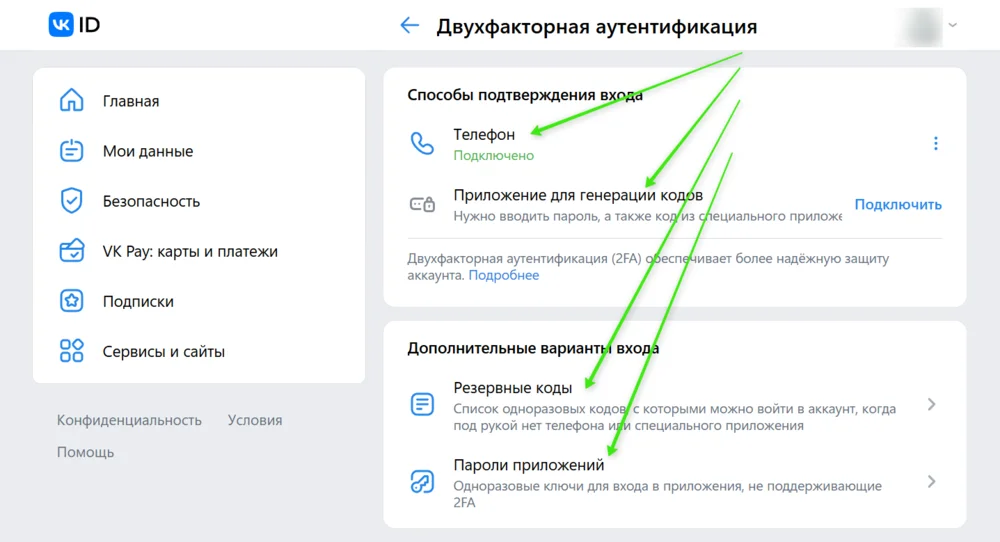
Можно использовать приложения-аутентификаторы (например, Яндекс Ключ или Google Authenticator) вместо SMS. В таких приложениях коды генерируются локально на устройстве, поэтому их невозможно перехватить из сетевого трафика.
Хакеры часто создают точки доступа с именами, которые почти идентичны официальным. Например, Airport_Free_WiFi вместо Airport_Free. Разница может быть всего в одном символе, который легко не заметить. Если вы видите в списке две похожие сети — одна из них, скорее всего, «злой двойник», созданный для перехвата вашего трафика.
Всегда уточняйте точное название Wi-Fi у персонала или ищите его на официальных табличках заведения. Если сеть не требует пароля там, где он обычно есть, то это серьезный повод насторожиться и отказаться от подключения.
Всегда смотрите на адресную строку сайта. В ней должен быть адрес, начинающийся с «https://». Буква S (Secure) означает, что данные между вами и сайтом шифруются. Однако в публичных сетях злоумышленники могут пытаться подменить сертификат безопасности, чтобы перехватить трафик. Если браузер выдает предупреждение «Соединение не защищено» или жалуется на сертификат — немедленно покиньте сайт.
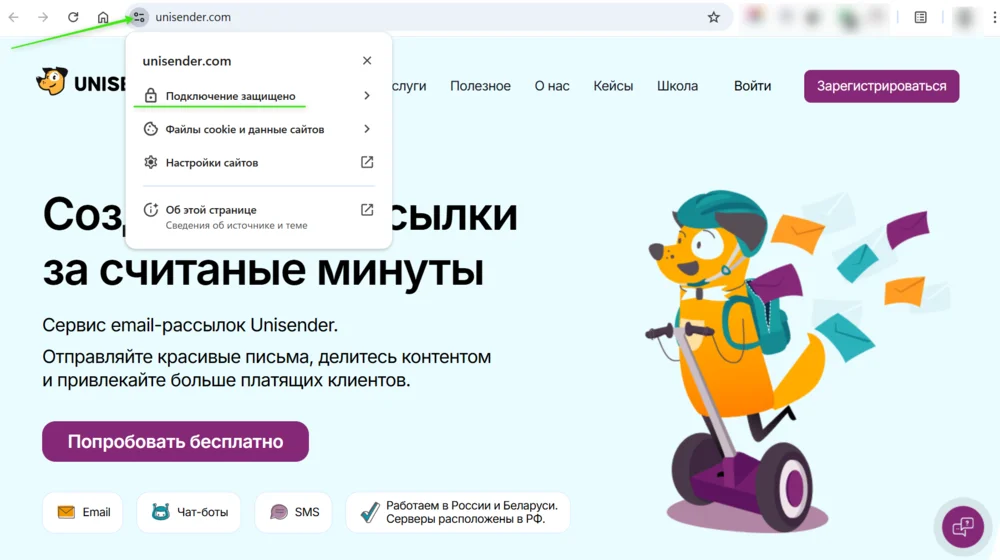
Чтобы не проверять безопасность вручную, включите в настройках браузера функцию «Всегда использовать безопасные соединения» (HTTPS-only mode). В этом случае браузер сам заблокирует опасные страницы. Дополнительно в настройках безопасности браузера активируйте функцию «Использовать безопасный DNS-сервер». Её включение дополнительно шифрует запросы к именам сайтов, что мешает злоумышленникам перенаправить вас на поддельную страницу.
Это «золотое правило» безопасности. Даже если сайт защищен протоколом HTTPS, риск остаётся. Злоумышленники могут использовать сложные атаки для подмены сертификатов или внедрения скриптов, крадущих данные прямо в браузере. Финансовые операции, покупки в интернет-магазинах и вход в важные аккаунты лучше отложить до возвращения домой.
Если доступ нужен срочно — отключите Wi-Fi и перейдите на мобильный интернет. Трафик сотовых операторов зашифрован на уровне оборудования провайдера, поэтому перехватить его «по воздуху» в кафе или парке достаточно сложно.
Большинство сервисов позволяют увидеть список всех устройств, на которых сейчас открыт ваш профиль. Сразу после использования публичного Wi-Fi зайдите в настройки безопасности и проверьте «Активные сессии» или «Историю входов».
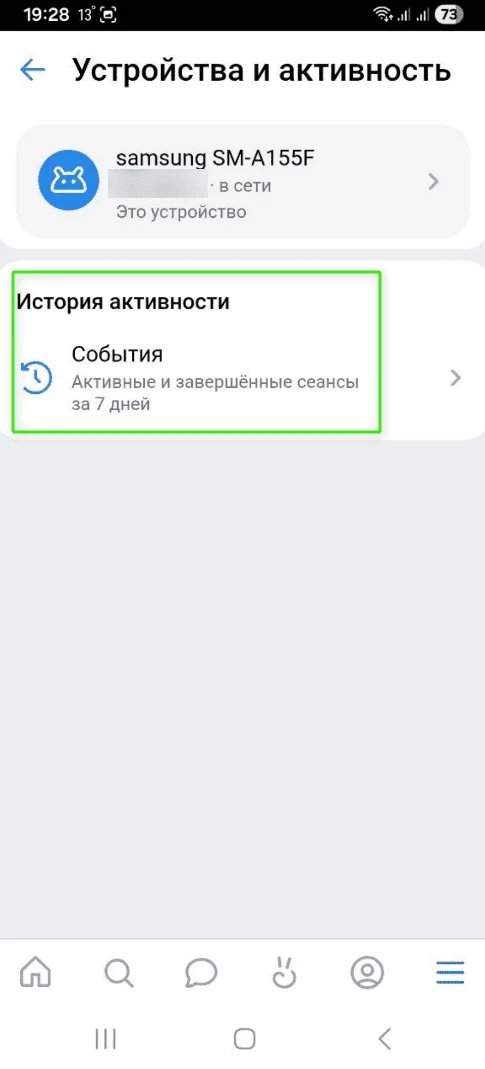
Если вы обнаружите в истории активности незнакомое устройство или вход из другого города, немедленно нажмите «Завершить все другие сеансы» и смените пароль. Это закроет доступ хакеру, даже если он успел перехватить ваши данные.
Многие сайты сохраняют на устройстве «куки» (cookies), чтобы не запрашивать пароль при каждом входе. В публичной сети злоумышленник может перехватить этот сессионный ключ и мгновенно получить доступ к вашему профилю без пароля и даже без 2FA, так как система посчитает его уже авторизованным владельцем. Поэтому важно не просто закрыть вкладку браузера, а нажать кнопку «Выйти» (Log Out). Это аннулирует текущую сессию на сервере.
Для дополнительной страховки используйте в общественных местах режим «Инкогнито». В этом случае после закрытия такого окна браузер автоматически сотрёт все куки и историю посещений, не оставляя хакерам зацепок.
Нужно удалять (забывать) сеть сразу после использования. При активированном автоподключении смартфон постоянно ищет знакомые сети по их названию. Хакер может создать свою точку с таким же названием (например, «Airport_Free»), и телефон сам попытается к ней подключиться в фоновом режиме. Поэтому после использования публичного Wi-Fi нажмите «Забыть эту сеть» в настройках.
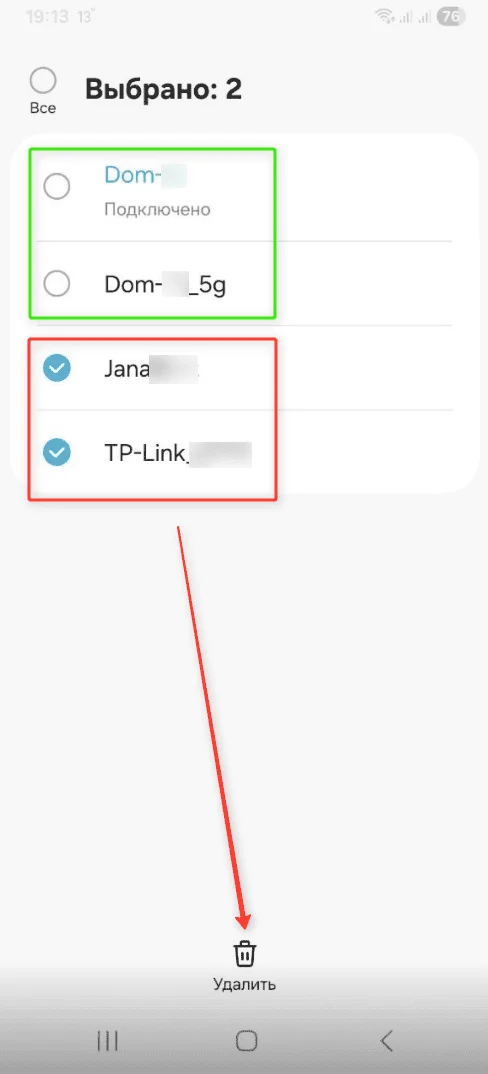
Регулярная очистка списка сохраненных сетей делает устройство «невидимым» для автоматических атак. Без записей в памяти телефон перестает транслировать лишние сигналы, и хакер не сможет подсунуть свой клон.
В целом, публичный Wi-Fi — не абсолютное зло, но и не безобидный бесплатный бонус. Это среда с повышенным риском, в которой нужно вести себя осознанно. Прежде всего, нужно запомнить, что для всего важного лучше использовать мобильный интернет. Для всего остального — HTTPS, внимательность к названиям сетей, отключённый автопоиск и здравый смысл. Большинство инцидентов происходят с теми, кто не думает о безопасности. Минимальная осведомлённость уже делает вас менее уязвимой мишенью.
В Unisender есть всё для быстрого старта в email-маркетинге: блочный редактор, 200+ шаблонов, ИИ-помощник.
Искренние письма о работе и жизни, эксклюзивные кейсы и интервью с экспертами диджитала.