Всё для быстрого старта в email-маркетинге: блочный редактор, 200 шаблонов, ИИ-помощник. 1500 писем бесплатно.
Разборы
10.11.2026
Как безобидный Kindle стал инструментом технофеодализма?

Если мошенник получит доступ к почте, он сможет через нее сбросить пароли от других сервисов. Двухфакторная аутентификация помогает защититься в такой ситуации. Если вы не успели ее подключить или не знаете что это такое, стоит потратить несколько минут на эту статью и защитить свои профили.
Двухфакторная аутентификация (2FA) — это проверка входа по двум разным признакам. Например, правильный пароль показывает, что у вас есть данные для входа, а одноразовый код — что у вас есть доступ к приложению, привязанному к аккаунту. Если мошенник узнает пароль, для входа ему понадобится еще и код.
Представьте, что ввели пароль и ответ на контрольный вопрос на поддельной странице входа. Мошенник может скопировать и то и другое, а затем ввести на настоящем сайте. Если же после пароля сайт просит подтвердить вход ключом безопасности, для второй проверки нужно само устройство, которое вы заранее привязали к аккаунту. Так даже с украденным паролем мошеннику придется получить доступ еще и к вашему ключу.
Подтвердить вход можно кодом из СМС, кодом из приложения или с помощью аппаратного ключа. В таблице сравнили, что понадобится для каждого способа, когда он подойдет и какие риски стоит учесть.
| Способ | Что нужно при входе | Что учесть |
| СМС | Телефон с номером, привязанным к аккаунту. Сервис отправит на него одноразовый код | Подойдет, если других вариантов нет. Код могут выманить через поддельную страницу входа или перехватить, если мошенники перевыпустят SIM-карту на ваш номер |
| Приложение-аутентификатор | Приложение, в котором вы заранее добавили аккаунт. Оно генерирует коды даже без интернета | Подойдет, если хотите подтверждать вход без СМС. Код из приложения тоже можно выманить через поддельную страницу |
| Аппаратный ключ безопасности | Физический ключ, который нужно подключить к устройству или поднести к нему | Для важных аккаунтов, например рабочей почты, подойдет ключ с поддержкой FIDO2. Он привязывает подтверждение к адресу сайта и защищает от поддельных страниц входа. На случай потери ключа нужен запасной способ входа |
Представим, что мошенник узнал пароль пользователя и хочет войти во ВКонтакте, чтобы попросить денег у друзей от его имени. Он вводит пароль, заходит в приложение и начинает рассылать жалостливые сообщения: якобы пользователю срочно нужна помощь. Его друзья переживают и отправляют деньги. Позже пользователь заходит и понимает, что его взломали, и мошенники уже получили значительную сумму от множества людей.
Если бы пользователь включил двухфакторную аутентификацию, ситуация развивалась бы по-другому. Мошенник ввел бы пароль, но не смог войти в аккаунт, потому что нужно указать код из SMS, который придет на телефон пользователя. Если у мошенника нет доступа к его телефону, то и доступ к профилю он не получит.
Важно использовать номер телефона и email, к которым у вас есть доступ. Эти контакты всегда должны быть актуальными, иначе вы не сможете восстановить доступ к аккаунту, если забудете пароль.
Также ни под каким предлогом не включать демонстрацию экрана — так мошенники могут подсмотреть код доступа или пароль.
Двухфакторную аутентификацию важно использовать там, где нужна максимальная безопасность: банкинг, личные или бизнес-аккаунты, важные или платные сервисы, почта, маркетплейсы. То есть это любые профили, в которых есть ценные данные, например, привязанная банковская карта. Либо данные, к которым критически важно не потерять доступ.
Двухэтапная аутентификация вряд ли пригодится для фейковых аккаунтов в соцсетях или сервисов, в которых легко зарегистрироваться и где нет важной информации. Даже если мошенники украдут доступ, будет легко завести новый аккаунт.
Если нужно зарегистрироваться на сайтах, которыми не планируете пользоваться, или хочется сохранить анонимность, можно использовать временную почту. То есть указать адрес, который вы получаете только на некоторое время. В «Конверте» мы разбирали лучшие сервисы для создания временной почты.
Обычно раздел, где находятся настройки этой функции, называется «Безопасность», «Конфиденциальность» или как-то похоже. Если ниже нет инструкции к нужному сервису, попробуйте поискать в разделах с таким названием.
Но вообще двухфакторная аутентификация есть не везде — если не удалось ее найти в том числе через поисковики, возможно, в сервисе ее просто нет.
Двухфакторная аутентификация в Unisender
Вы собираете базу, придумываете письма и строите отношения с подписчиками. Мы помогаем беречь результаты этой работы.
В Unisender можно включить дополнительную проверку входа: двухфакторную аутентификацию. Подключается один раз в настройках: после пароля вы вводите код из приложения аутентификации на телефоне. Один шаг при входе — зато база и рассылки защищены надежнее.
Как подключить двухфакторную аутентификацию — показываем в пошаговой инструкции.
Механизм подключения двухфакторной аутентификации во ВКонтакте одинаковый для мобильной и ПК-версии. Перейдите в настройки профиля (шестеренка в правом верхнем углу) и выберите «Безопасность». Пролистайте вниз до раздела «Способы входа» → «Двухфакторная аутентификация».

Выберите способ подтверждения входа, например, с помощью телефона. Подтвердите выход на других устройствах и придумайте новый надежный пароль.

Потом система предложит список из 10 резервных кодов, нажмите «Продолжить» → проверьте данные и нажмите «Все верно». После двухфакторная аутентификация страницы во ВКонтакте подключится.

Двухфакторную аутентификацию в Telegram ищите в разделе «Настройки» → «Конфиденциальность» → «Облачный пароль».

Придумайте пароль и введите его дважды. При желании добавьте подсказку.

Укажите email, к которому у вас есть доступ, и введите код из письма. Этот адрес пригодится, если вы забудете облачный пароль. Теперь данные Telegram-аккаунта защищены.

Когда будете входить в Telegram на новом устройстве по коду, сначала введите код для входа, а затем облачный пароль. Код может прийти по СМС или в служебный чат Telegram на устройстве, где вы уже вошли в аккаунт.
В Mail.ru двухфакторную аутентификацию включают в настройках почтового ящика. Листайте вниз и в конце в левом нижнем углу нажмите на «Настройки». Дальше «Все настройки» → «Безопасность» → «Двухфакторная аутентификация».

Дальше платформа предложит добавить номер телефона — введите его, нажмите «Продолжить» и дождитесь кода из СМС.
Дальше нужно ввести последние шесть цифр номера и нажать «Подтвердить». Теперь ваш аккаунт Mail.ru в безопасности.

После подключения откройте в том же разделе пункт «Резервные коды» и создайте их. Сохраните коды отдельно от телефона, чтобы войти в почту, если не сможете получить СМС.
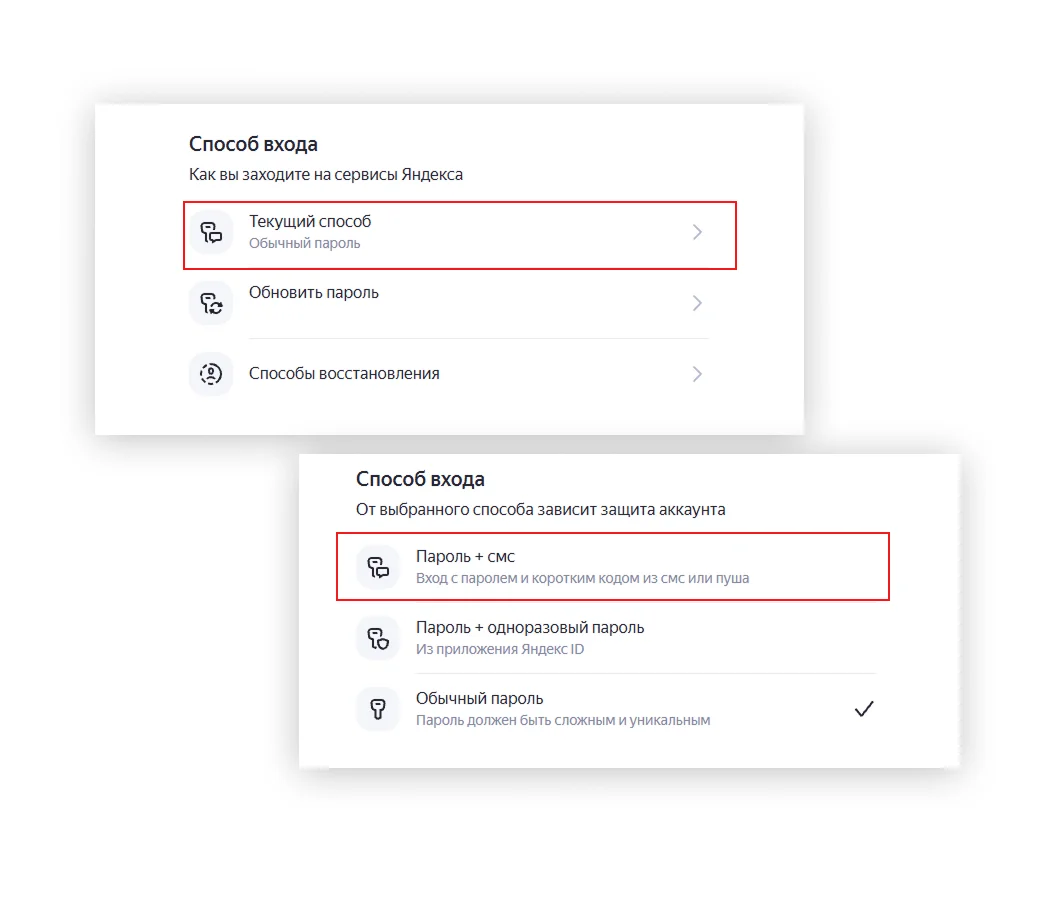
Двухфакторная аутентификация настраивается в Яндекс ID. Настройка действует для Почты, Диска и других сервисов, в которые вы входите с этим аккаунтом.
Подтверждение по номеру телефона
При входе после пароля Яндекс может попросить код из СМС или пуш-уведомления либо последние шесть цифр номера, с которого поступит звонок.
Подтверждение через приложение
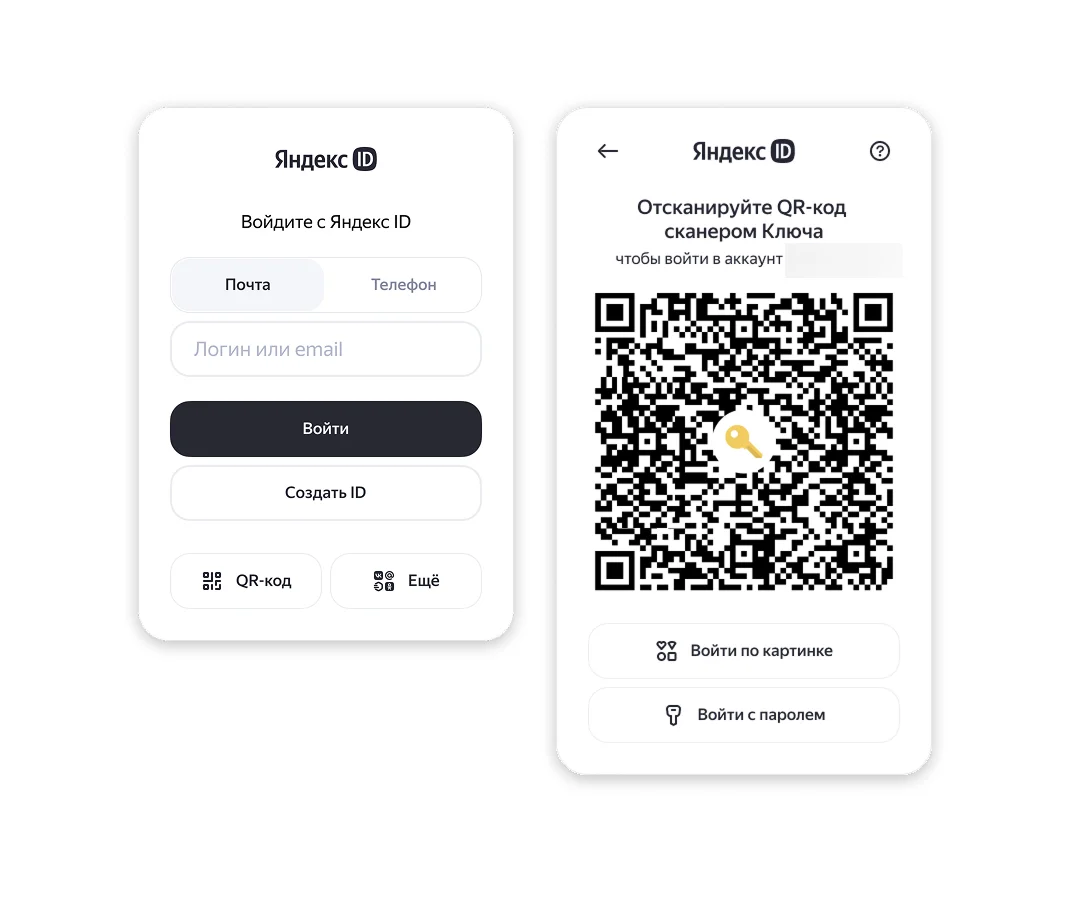
После подключения вводите пароль от аккаунта, а затем одноразовый пароль из приложения. Если на странице входа появился QR-код, можно отсканировать его через кнопку «Войти по QR» в приложении.
Двухэтапная аутентификация для Gmail включается в аккаунте Google. Она защищает вход и в почту, и в другие сервисы этого аккаунта, например Google Диск.
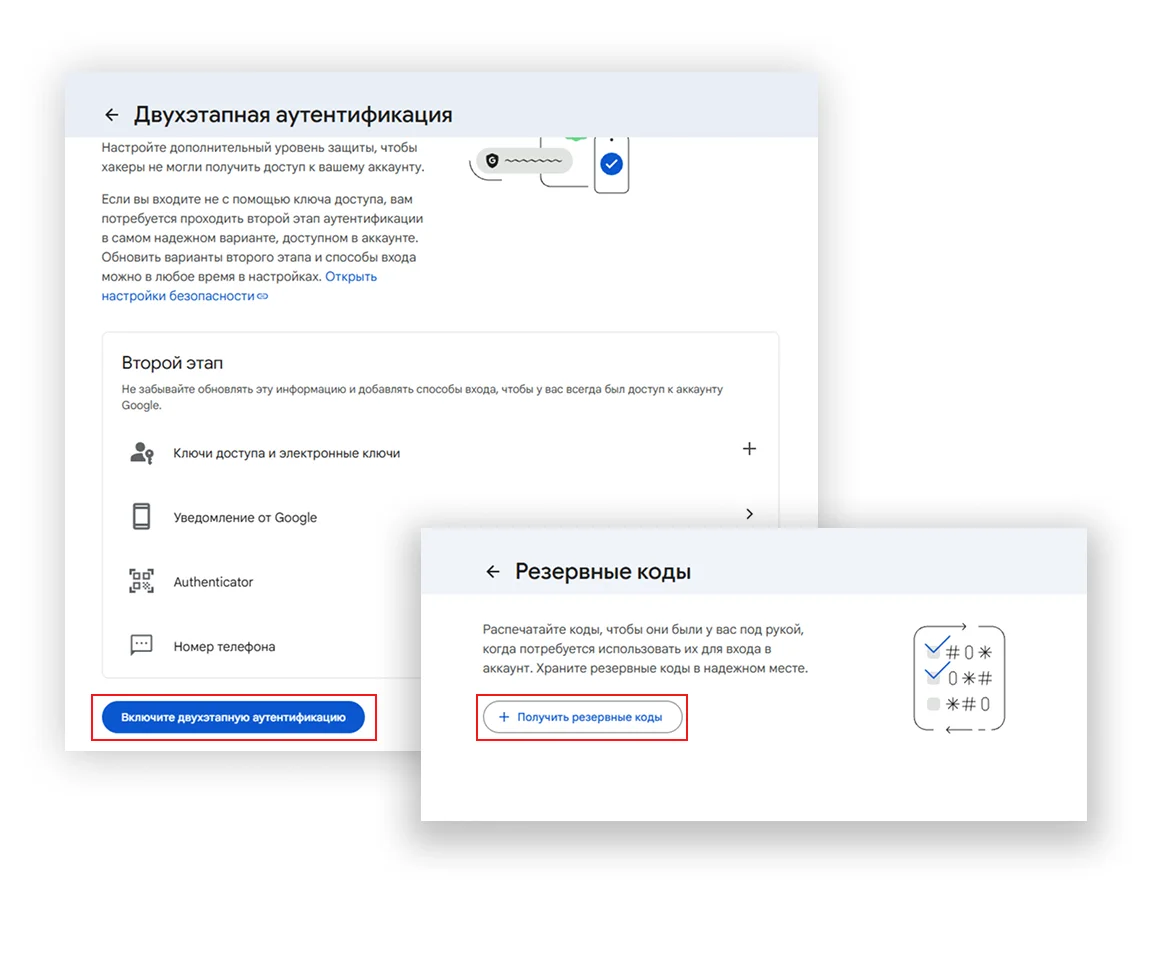
При входе с паролем Google может прислать уведомление на телефон, где вы уже вошли в аккаунт. Подтвердите вход, если это вы. Для рабочей почты настройка может быть недоступна — в этом случае обратитесь к администратору.
Резервный код. Используйте его вместо обычного кода подтверждения. Например, при входе в Gmail нажмите «Другой способ» и выберите «Ввести 8-значный резервный код».
Другой способ подтвердить вход. Посмотрите, какие варианты предлагает сервис. Если вы уже вошли в аккаунт на другом устройстве, попробуйте подтвердить вход с него. Если заранее добавили аппаратный ключ, воспользуйтесь им.
Запасного способа нет. Действия зависят от сервиса. В Почте Mail заполните форму восстановления доступа. Если Telegram открыт только на потерянном телефоне и для входа нужен код на ваш номер, попросите оператора заблокировать старую SIM-карту и выпустить новую с тем же номером. После входа откройте «Настройки» → «Устройства» и завершите сеанс на потерянном телефоне.
Если сервис выдает резервные коды, сохраните их заранее там, где сможете найти без телефона. Например, распечатайте и уберите в надежное место.
Всё для быстрого старта в email-маркетинге: блочный редактор, 200 шаблонов, ИИ-помощник. 1500 писем бесплатно.
Искренние письма о работе и жизни, эксклюзивные кейсы и интервью с экспертами диджитала.