


SPF (Sender Policy Framework) — это TXT-запись в DNS домена, которая указывает, каким серверам разрешено отправлять письма с техническим адресом этого домена.


Ключевые тезисы
- Запись SPF помогает предотвратить мошенничество, блокируя письма с неразрешенных адресов. При отсутствии SPF-проверки увеличивается риск спуфинга, когда злоумышленники маскируются под известные бренды.
- Правильная настройка SPF улучшает доставляемость писем и защищает подписчиков.
- Основные параметры записи включают ip4, ip6, a и mx. Для настройки SPF потребуется доступ к хостингу, а проверка настроек возможна через специальные сервисы.
Больше не надо тратить время на дизайн и тексты писем.
ИИ‑ассистент всё сделает сам.
SPF-запись выглядит, например, так:
v=spf1 ip4:176.57.223.0/24 -all
где v=spf1 — версия протокола;
ip4 — IP-адрес или диапазон адресов, с которых разрешена отправка писем;
-all — строгая политика: остальные источники не проходят SPF-проверку (результат fail).
Данная SPF-запись простая и весьма строгая. Она разрешает отправку писем только с указанного IP. Остальные источники не проходят SPF-проверку (результат fail); окончательное решение о письме принимает сервер получателя.
Как работает SPF-запись
После отправки письма почтовый сервер получателя проверяет, с какого IP-адреса пришло сообщение. Он сверяет его со списком, который прописан в SPF.
Если сервер разрешён SPF-записью, проверка возвращает результат pass. Если нет, SPF возвращает fail («источник не разрешён») или softfail («скорее не разрешён») — это зависит от настройки записи. Сам по себе SPF не гарантирует попадание письма во «Входящие»: провайдер учитывает и другие сигналы.
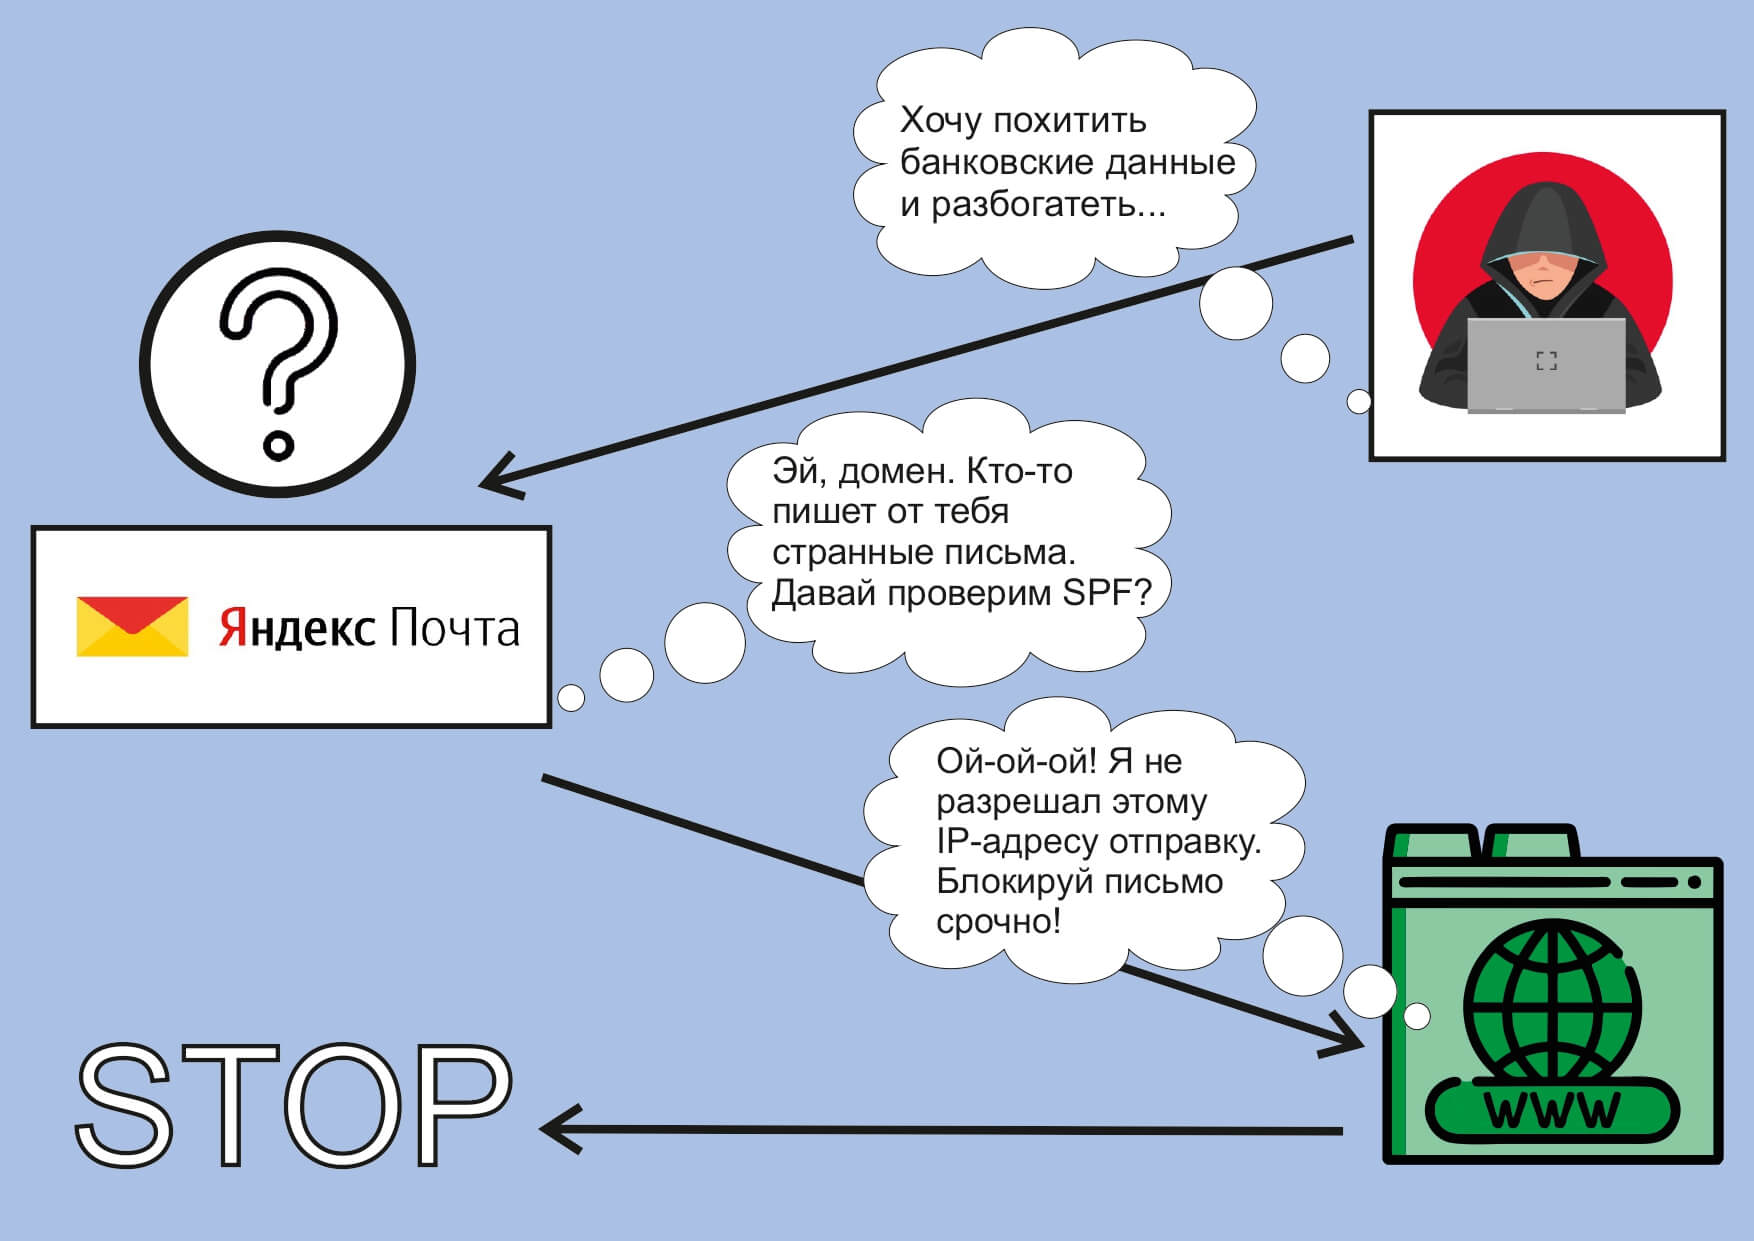
Если SPF не настроен, проверка возвращает результат none. Почтовому провайдеру сложнее отличить легитимную отправку от подделки: мошенники могут использовать технический адрес домена в фишинговых письмах. Поэтому отсутствие SPF повышает риск злоупотреблений, хотя окончательное решение о письме зависит от правил провайдера и других механизмов аутентификации.
SPF, DKIM и DMARC дополняют друг друга. SPF проверяет источник отправки, DKIM — цифровую подпись и целостность письма, а DMARC связывает результаты этих проверок с адресом в поле From и задаёт политику обработки.
Для чего нужна SPF-запись
Часто владельцы доменов пренебрегают SPF. А зря. Настройка этой записи займет несколько минут, но убережет от многих проблем.
Иногда SPF и хотелось бы настроить, но нет такой возможности. Довольно часто встречаю хостинги и даже сервисы рассылок, которые ограничиваются только настройкой DKIM и дополнительных механизмов аутентификации отправителя (проверки подлинности) не предусматривают.
Снижение риска спуфинга. SPF помогает почтовым серверам распознавать отправку с неразрешённых источников.
Иногда мошенники отправляют письма от имени другой компании или человека, маскируются под известный бренд, присылают сообщения «от банка» о переводе средств и просят перейти по ссылке. Они делают это, чтобы украсть данные пользователей, деньги с карты или поселить в компьютер вирусную программу.
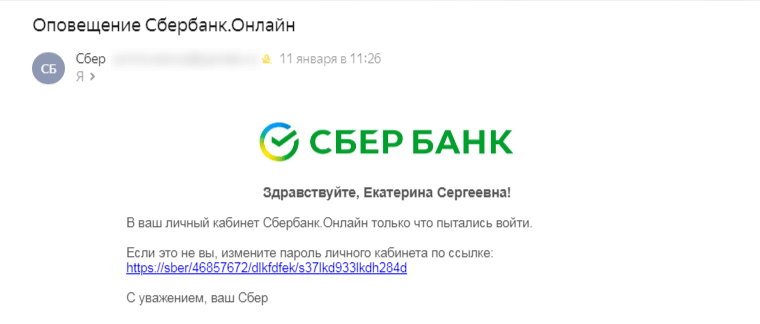
Если вам пришло подобное письмо, проверьте, с какого адреса оно отправлено и сверьте его с официальным. А лучше позвоните на горячую линию компании. Банки обычно не пишут такие сообщения
Схема, при которой отправитель письма пытается выдать себя за другого, использует чужой логотип и похожий email-адрес, называется спуфинг-атакой. SPF помогает выявлять подделку технического адреса отправителя, но для защиты видимого адреса его используют вместе с DKIM и DMARC.
Доставляемость писем. Почтовые провайдеры учитывают email-аутентификацию, в том числе SPF. Корректная настройка снижает риск отклонения или попадания писем в спам, но не гарантирует доставку во «Входящие».
Соответствие требованиям почтовых сервисов. Gmail требует SPF или DKIM от всех отправителей, а SPF, DKIM и DMARC — от тех, кто отправляет 5000 и более писем в день на личные аккаунты Gmail. Настройка SPF также нужна для подключения некоторых постмастеров и расширенной статистики; обычно вместе с ней требуется DKIM.
Как читать SPF-запись
Любая SPF-запись начинается с v=spf1, это значение не меняется.
Далее указываются параметры, или механизмы. Чаще всего используют следующие: all, ip4, ip6, a, mx, include, redirect.
Механизмы ip4 и ip6 перечисляют IP-адреса, с которых разрешено отправлять письма. Механизм a разрешает отправку с сервера, на который указывает домен, а mx — с его почтовых серверов.
Если проще, A- и AAAA-записи связывают домен с сервером, а MX-запись указывает серверы, которые принимают для него почту.
Механизм include добавляет в SPF разрешение на отправку через сторонний сервис. Например, если компания рассылает письма через Unisender, в SPF указывают домен Unisender — тогда почтовый сервер понимает, что сервису разрешена такая отправка. Модификатор redirect заменяет текущие правила SPF правилами другого домена.
Параметр «all» задает обработку всех писем с адресов, не указанных в SPF-записи. Как именно почтовик будет поступать с этими письмами, зависит от префикса, прописанного перед параметром.
Префиксы (или определители) диктуют действия, которые следует применить к письмам отправителя:
«+» — pass: источник разрешён.
«-» — fail: источник не разрешён; это строгий сигнал.
«~» — softfail: источник, скорее всего, не разрешён; это более мягкий сигнал, чем fail.
«?» — neutral: SPF не подтверждает и не отклоняет источник. Для получателя это значит, что почтовый сервер решает судьбу письма по другим сигналам.
Пара примеров для закрепления:
v=spf1 a include:other-domain.com -all
Разрешить отправку серверам из A-записи текущего домена и источникам, которые получают pass по SPF-записи other-domain.com. Для остальных вернуть fail.
v=spf1 ip6:2001:db8::/32 ~all
Разрешить отправку из указанного диапазона IPv6-адресов. Для остальных источников вернуть softfail.
Механизм all ставят последним: всё после него не проверяется. За одну SPF-проверку допускается не более 10 механизмов и модификаторов, которые требуют DNS-запросов, включая вложенные include. Если лимит превышен, проверка возвращает permerror.
Как настроить SPF для рассылок
SPF-запись добавляют в DNS-зону домена — обычно в панели DNS-хостинга или регистратора. Точное значение берут в официальной инструкции почтового провайдера.
Если вы используете сервис рассылок, для настройки SPF потребуется доступ к управлению DNS домена. Мы написали пошаговую инструкцию, как настроить SPF с нуля в Unisender.
На всякий случай уточню такой нюанс: SPF-запись для домена в DNS делается только одна. И в неё уже включаются все IP-адреса, с которых допустима отправка писем.
Например, если мы используем для рассылок несколько сервисов: какой-то сервис для массовых рассылок, отдельный сервис для отправки писем с товарными рекомендациями, отдельное решение для отправки транзакционных писем — то везде у них будут разные IP-адреса для отправки. Все их понадобится включить в единую SPF-запись.
В этом отличие от DKIM, которых может быть добавлено в DNS несколько (в данном конкретном примере это будет три отдельных DKIM-подписи для трёх разных сервисов отправки писем).
Как проверить SPF
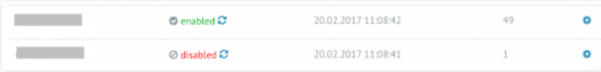
В Unisender статус SPF можно проверить в разделе «Настройки» → «Аутентификация домена». После корректной настройки он должен измениться на enabled.
Ещё один способ — отправить тестовое письмо и открыть его технические заголовки. В строке Authentication-Results будет указан результат SPF, например spf=pass или spf=fail.
SPF-запись также можно проверить через специальные сервисы, например MailTester.com.
Отправьте ваше письмо на указанный адрес, а сервис проверит, каковы его шансы попасть во входящие.
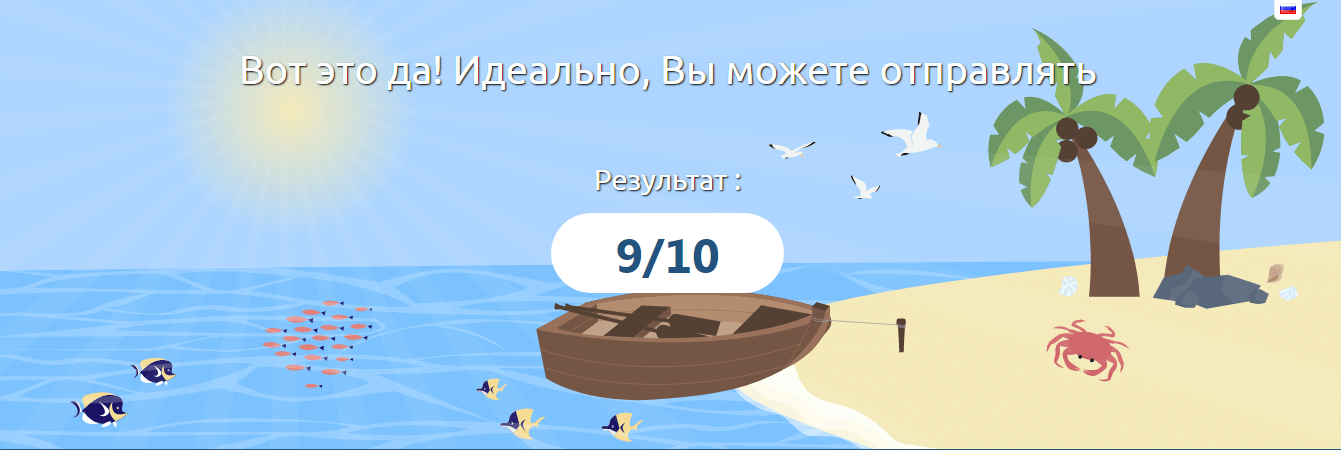
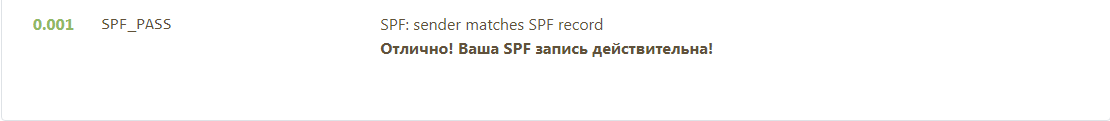
После отправки сервис покажет общий рейтинг, а также статус настроек email-аутентификации.
Частые ошибки в SPF-записи:
- для одного домена создали две записи, начинающиеся с v=spf1;
- после подключения CRM или нового сервиса забыли добавить его источник;
- допустили опечатку в домене после include или оставили источник отключённого сервиса;
- превысили лимит в 10 DNS-запросов;
- поставили all не в конце записи.
После исправления проверьте отправку из каждого реального источника: корпоративной почты, CRM, сервиса рассылок и транзакционной системы.
Итак, SPF помогает почтовым провайдерам проверять источники отправки. Благодаря этому подделку технического адреса легче обнаружить, а письма с разрешённых серверов реже считают подозрительными. Для полноценной аутентификации SPF используют вместе с DKIM и DMARC.
Главные мысли
FAQ
Что такое SPF-запись?
SPF (Sender Policy Framework) — это запись в настройках домена, содержащая список IP-адресов (в виде буквенного кода) серверов, которым владелец разрешает отправлять письма от этого домена.
Как работает SPF-запись при отправке письма?
Почтовый сервер получателя проверяет IP-адрес отправителя по SPF-записи домена; если IP есть в списке, письмо попадает во входящие, если нет или стоит строгий механизм «-all», письмо может быть заблокировано.
Зачем настраивать SPF-запись?
SPF-защищает домен от спуфинга: затрудняет мошенникам отправку писем от вашего имени, что помогает уберечь подписчиков от кражи личных данных, денег и заражения вирусами.


